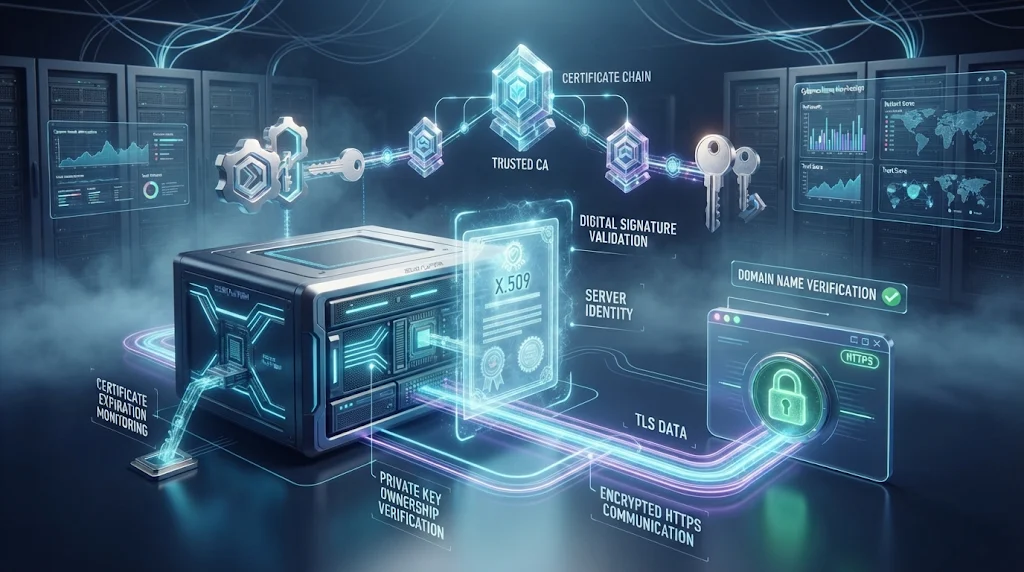
Keamanan komunikasi menjadi salah satu aspek penting dalam pengelolaan layanan digital. Setiap kali aplikasi terhubung dengan server, sistem perlu memastikan bahwa tujuan komunikasi memiliki identitas yang benar. Tanpa mekanisme verifikasi, pengguna berisiko terhubung dengan server palsu yang berusaha meniru layanan asli.
Salah satu teknologi yang digunakan untuk mengatasi risiko tersebut adalah digital certificate atau sertifikat digital. Teknologi ini membantu membuktikan identitas server melalui informasi kriptografi yang diterbitkan oleh otoritas tepercaya.
Dalam lingkungan platform slot online, sertifikat digital dapat melindungi komunikasi antara browser dan server. Mekanisme ini juga mendukung penerapan HTTPS agar pertukaran informasi berlangsung melalui koneksi terenkripsi. Berikut ini akan membahas tentang Bagaimana Digital Certificate Memvalidasi Identitas Server Slot Online.
Mengenal Digital Certificate
Digital certificate merupakan dokumen elektronik yang menghubungkan identitas suatu entitas dengan kunci publik. Sertifikat ini biasanya mengikuti standar X.509 dan diterbitkan oleh Certificate Authority atau CA.
Di dalam sertifikat terdapat beberapa informasi penting. Contohnya meliputi nama domain, identitas penerbit, masa berlaku, public key, serta tanda tangan digital dari CA.
Informasi tersebut memungkinkan browser atau aplikasi memeriksa keaslian identitas server. Namun, sistem tidak langsung mempercayai setiap sertifikat yang diterima. Pemeriksaan harus mengikuti aturan validasi yang berlaku.
Cara Digital Certificate Memvalidasi Identitas Server
Proses validasi sertifikat berlangsung ketika pengguna mengakses layanan melalui koneksi HTTPS. Browser dan server menjalankan beberapa tahapan untuk membangun hubungan komunikasi yang aman.
1. Server Mengirimkan Sertifikat Digital
Ketika browser menghubungi server, server menyampaikan sertifikat digital selama proses negosiasi TLS. Sertifikat tersebut memuat informasi identitas dan kunci publik server.
Browser kemudian menggunakan informasi tersebut untuk memulai pemeriksaan. Tahapan ini menjadi dasar untuk menentukan apakah identitas server dapat dipercaya.
2. Browser Memeriksa Nama Domain
Browser membandingkan nama domain yang dikunjungi dengan identitas domain dalam sertifikat. Pemeriksaan biasanya mengacu pada bagian Subject Alternative Name atau SAN.
Jika nama domain sesuai, proses validasi dapat berlanjut. Sebaliknya, ketidaksesuaian identitas dapat memunculkan peringatan keamanan.
Sebagai contoh, sertifikat untuk satu domain tidak otomatis berlaku bagi domain lain. Karena itu, setiap sertifikat harus mencantumkan nama domain yang memang menjadi cakupan perlindungannya.
3. Memeriksa Tanda Tangan Certificate Authority
Setelah memeriksa nama domain, browser memvalidasi tanda tangan digital pada sertifikat. Pemeriksaan ini menggunakan kunci publik dari penerbit sertifikat.
Browser juga menelusuri rantai sertifikat hingga mencapai root CA yang dipercaya. Jika seluruh rantai valid, sistem memperoleh dasar untuk mempercayai penerbitan sertifikat tersebut.
Namun, validasi tanda tangan saja belum cukup. Browser tetap harus memeriksa masa berlaku dan status pencabutan sertifikat.
4. Memeriksa Masa Berlaku Sertifikat
Setiap digital certificate memiliki tanggal mulai berlaku dan tanggal kedaluwarsa. Browser memastikan bahwa sertifikat masih berada dalam periode tersebut.
Sertifikat yang sudah kedaluwarsa dapat menyebabkan koneksi ditolak atau menampilkan peringatan. Oleh karena itu, pengelola server perlu memperbarui sertifikat sebelum masa berlakunya berakhir.
5. Membuktikan Kepemilikan Private Key
Sertifikat digital memuat public key, tetapi server juga harus membuktikan bahwa dirinya menguasai pasangan private key.
Dalam proses TLS, server melakukan operasi kriptografi yang memungkinkan browser memverifikasi kepemilikan kunci tersebut. Mekanisme ini membantu mencegah pihak lain menggunakan sertifikat tanpa memiliki private key yang sesuai.
Setelah seluruh pemeriksaan berhasil, proses pembentukan koneksi aman dapat dilanjutkan.
Peran Digital Certificate dalam Protokol HTTPS
Digital certificate merupakan bagian penting dari penerapan HTTPS melalui TLS. Sertifikat membantu browser memverifikasi identitas server sebelum komunikasi terenkripsi dibentuk.
Setelah proses autentikasi server berhasil, kedua pihak menjalankan mekanisme pembentukan kunci sesi. Pada TLS modern, mekanisme pertukaran kunci seperti ephemeral Diffie-Hellman dapat digunakan.
Selanjutnya, kunci sesi digunakan untuk melindungi pertukaran data. Dengan demikian, informasi yang dikirimkan tidak mudah dibaca oleh pihak yang tidak berwenang.
Penerapan ini membantu melindungi komunikasi antara pengguna dan layanan digital. Selain itu, HTTPS mengurangi risiko penyadapan serta manipulasi data selama perjalanan melalui jaringan.
Jenis Sertifikat Digital untuk Server
Pengelola infrastruktur dapat menggunakan beberapa jenis sertifikat sesuai kebutuhan layanan.
Domain Validation
Domain Validation atau DV memverifikasi kendali pemohon terhadap nama domain. Jenis sertifikat ini umum digunakan untuk mengaktifkan HTTPS pada situs web.
Organization Validation
Organization Validation atau OV mencakup pemeriksaan identitas organisasi selain validasi domain. Mekanisme ini memberikan informasi organisasi yang lebih terverifikasi.
Extended Validation
Extended Validation atau EV menerapkan pemeriksaan identitas organisasi yang lebih mendalam sesuai kebijakan penerbit. Jenis ini dapat digunakan ketika kebutuhan verifikasi organisasi memerlukan proses tambahan.
Pemilihan sertifikat harus mempertimbangkan kebutuhan operasional dan kebijakan keamanan. Jenis validasi yang lebih tinggi tidak otomatis menjamin keamanan aplikasi secara menyeluruh.
Tantangan Pengelolaan Sertifikat Server
Sertifikat digital membutuhkan pengelolaan yang konsisten. Salah satu tantangan utama adalah pembaruan sertifikat sebelum kedaluwarsa.
Selain itu, private key harus disimpan secara aman. Pengelola sebaiknya membatasi akses terhadap kunci tersebut dan menggunakan sistem perlindungan kriptografi yang sesuai.
Pemantauan rantai sertifikat juga diperlukan. Kesalahan konfigurasi, sertifikat perantara yang tidak lengkap, atau pencabutan sertifikat dapat mengganggu proses koneksi.
Oleh karena itu, pengelola perlu menerapkan inventaris sertifikat, pemantauan masa berlaku, dan prosedur rotasi kunci. Otomatisasi pembaruan juga dapat membantu mengurangi risiko kesalahan administratif.
Kesimpulan
Digital certificate memvalidasi identitas server melalui pemeriksaan nama domain, tanda tangan CA, masa berlaku, rantai kepercayaan, dan kepemilikan private key. Mekanisme tersebut membantu browser memastikan bahwa koneksi menuju server yang identitasnya sesuai.
Dalam pengelolaan platform slot online, sertifikat digital mendukung penerapan HTTPS dan perlindungan komunikasi. Namun, keamanan tetap membutuhkan pengelolaan private key, pembaruan sertifikat, serta konfigurasi TLS yang tepat.